
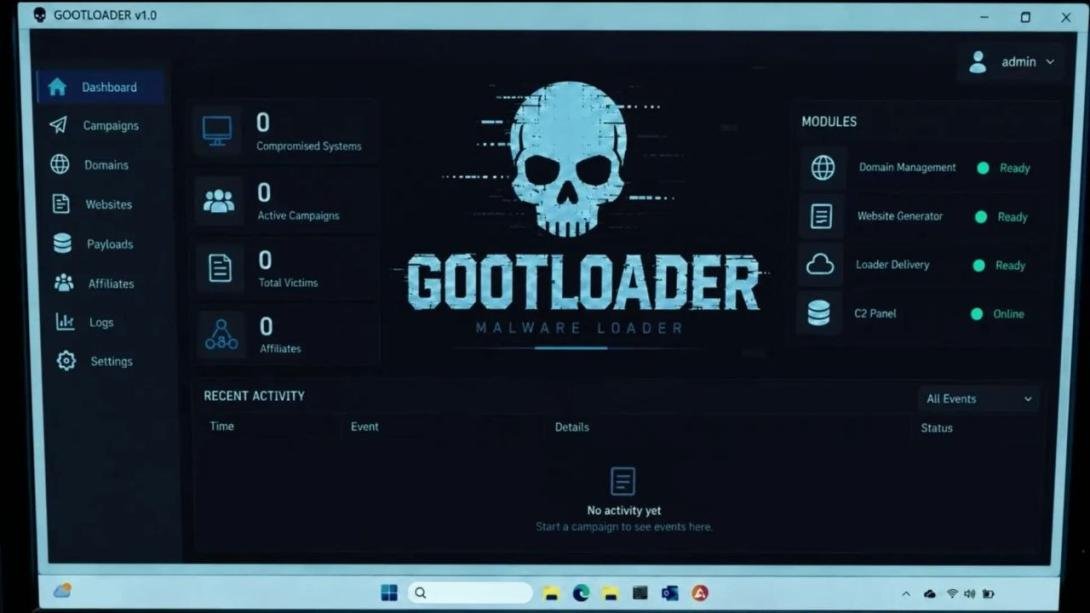
Infrastructura informatică din spatele a trei rețele majore de programe malițioase – Gootloader, CastleRAT și StealC – a fost destructurată în cadrul operațiunii internaționale „ENDGAME”, coordonată de EUROPOL, la care a participat și Republica Moldova. În urma investigațiilor desfășurate de ofițerii Inspectoratului Național de Investigații (INI), pe teritoriul țării au fost identificate șapte servere care găzduiau componente ale infrastructurii criminale, informează MOLDPRES.
Potrivit Inspectoratului General al Poliției /IGP/, operațiunea a fost desfășurată în cooperare cu autoritățile de aplicare a legii din mai multe state și parteneri din sectorul privat. La nivel internațional, au fost sechestrate și neutralizate 235 de servere și 257 de domenii, utilizate pentru distribuirea programelor malițioase, facilitarea atacurilor de tip ransomware și furtul de date.
În Republica Moldova, în urma intervenției autorităților, accesul la conținutul găzduit pe cele șapte servere a fost sistat, iar datele informatice au fost conservate pentru a asigura integritatea probelor și continuarea investigațiilor.
Operațiunea a vizat trei rețele cu funcții diferite în activitățile infracționale online. Gootloader era utilizat pentru infiltrarea sistemelor prin distribuirea unor documente juridice false pe site-uri compromise, în special pe platforme WordPress. Acesta putea facilita instalarea altor programe malițioase, inclusiv ransomware. În cadrul acțiunii au fost neutralizate 14 servere și 218 domenii, iar 681 de site-uri infectate au fost remediate.
CastleRAT, identificat în 2025, este un troian care permite atacatorilor să controleze de la distanță dispozitivele compromise, să acceseze informații și să execute comenzi fără autorizare. În cadrul operațiunii au fost sechestrate 120 de servere și 39 de domenii.
Cea de-a treia rețea vizată, StealC, era folosită pentru extragerea informațiilor sensibile de pe dispozitivele infectate, inclusiv parole, date de autentificare și identități digitale. În acest caz, au fost neutralizate 102 servere.
Un rezultat important al operațiunii este identificarea a peste șase milioane de date de autentificare, inclusiv nume de utilizator și parole, sustrase de la victime și descoperite în infrastructura sechestrată.
Potrivit IGP, datele referitoare la conturile compromise prin intermediul CastleRAT urmează să fie integrate în platformele internaționale Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks, Shadowserver și NL-NCSC. Acestea vor permite persoanelor afectate să verifice dacă datele lor au fost expuse.
Operațiunea „ENDGAME” a reunit peste 30 de parteneri din sectorul public și privat și a beneficiat de sprijinul Centrului European de Combatere a Criminalității Informatice (EC3), din cadrul EUROPOL.